日本で「FAX とメール、どちらが安全か」という問いが真剣に議論されるのは、たいてい医療機関や自治体、金融機関の情報管理担当者の会議室です。個人情報保護法(APPI)の運用ガイドラインが更新されるたびに、「じゃあ紹介状は結局どうやって送るのが安全なのか」という現場の疑問が持ち上がる。数十年前から続いているこの議論には、白黒の答えがありません。答えは、扱う情報の種類、想定する攻撃者の腕前、そして送信側と受信側が自分たちの環境をどこまでちゃんと運用しているかで変わります。
論点はおおまかに2つの立場に分かれます。ひとつは「FAX は電話回線で送るからネット経由のメールより傍受されにくい」という物理層の議論。もうひとつは「FAX 機はインターネットに直接つながっていないから、そもそもハッキングの対象にならない」というネットワーク層の議論です。どちらの主張にも正しい部分と、そうでない部分があります。まずは物理面から順に検証していきます。
FAXとメールのセキュリティ面
FAXのセキュリティ面
- 傍受には電話回線への物理的アクセスが必要
- メッセージの取得にはFAX機への物理的アクセスが必要
- メッセージが他の人がアクセスできる場所に届く可能性がある
- 一度受け取ると、受信メッセージはサーバーに無期限に残らない
- FAXヘッダーは偽装できる
- 偽装の検出はほぼ不可能
メールのセキュリティ面
- 傍受には高度なハッキングスキルが必要
- メッセージは(通常)保護されたコンピュータに届く
- メッセージがサーバーに無期限に残り、ハッキングを待つ可能性がある
- フィッシングの影響を受けやすい
- 適切に設定されていれば送信者情報の偽装を防げる
- 偽装の検出は困難だが、手がかりがある場合もある
物理的な側面
アクセシビリティ
FAX とメールの差の多くは、突き詰めれば「物理的か、そうでないか」に行き着きます。FAX は電話回線を使うため、傍受するには回線への物理的なアクセスが必要になります。医院の受付や自治体の窓口に置かれた共有 FAX 機を思い浮かべると、そのハードルの高さが分かりやすくなります。一方でメールはインターネットを流れるため、攻撃者はネットワークやシステムに直接触れなくても、経路上のどこかで内容を取れる可能性があります。
ハッカーが物理的アクセスを得た後も、電話回線を効果的に盗聴するには時間と専門知識が必要です。最も高度なハッカーは電話回線を盗聴し、送受信されるデータを傍受する能力を持っています。電話の盗聴には特定の機器が必要で、設定に時間がかかります。そして現在のハッカーの技術レベルを考慮すると、傍受目的で電話回線に侵入することは高度なハッキングと見なされます。
しかし、物理的な側面は他のリスクも生み出します。例えば、一部の企業ではFAX機が他の従業員がアクセスできる公共エリアに設置されていることがあります。第三者が到着して回収されていないメッセージを見たり盗んだりする可能性があります。これはメールでは起こりにくいことで、メッセージは通常パスワードで保護されたコンピュータに届き、保護されたメールサーバーに保存されます。
ソフトウェアの側面
FAX機はコンピュータベースのマルウェアの影響を受けません。これはこの攻撃経路からより安全であることを意味しますが、軽減すべきリスクは依然としてあります。
ウイルス
FAX機は閉じたハードウェアベースのシステムです。そのため、アナログFAX機にコンピュータウイルスやマルウェアをインストールすることはできません。これにより従来のFAX機は電話回線を通じてウイルスを送信することができず、送信者がFAX機を通じて受信者にウイルスを送信することもできません。
マルウェア
FAX機を攻撃するマルウェアを作成することは可能かもしれませんが、特にインターネットFAX機能を持つハイエンドの複合機(実質的に大型コンピュータ)の場合、従来のFAX機は現在、有効な攻撃経路として知られていません。マルウェア作成者にとって、FAX機よりもコンピュータやスマートフォンを標的にする方がはるかに効率的です。
暗号化
「FAX機は暗号化されていますか?」という質問をよく受けます。
地元のオフィス用品店やAmazonで購入した通常のFAX機でFAXを送信する場合、送信されるFAXは暗号化されていません。ITU-T FAXグループ3または4(旧CCITT FAXグループ3または4)と呼ばれるよく知られたデジタル伝送形式で送信され、電話回線を盗聴できる人なら誰でも傍受して読むことができます。
外交使節団や高セキュリティ機関で使用されているようなFAX送信の暗号化ソリューションは存在します。ただし、これらには送信側と受信側の両方で専用の相互互換機器が必要です。したがって、これらから一般的なFAX使用に一般化することはできません。
「暗号化 FAX」を売りにしているオンライン FAX 事業者は日本語圏・英語圏を問わず存在しますが、その暗号化が実際に指しているのは、多くの場合、FAX 通信そのものではなく、その前後の区間です。つまり、送信者のパソコンから事業者のサーバーまでのアップロード区間、あるいは受信 FAX を担当者にメール転送するときの区間で、TLS などの標準的な暗号化がかかっているという意味にとどまります。実際に電話回線を流れる G3/G4 のビット列そのものが暗号化されているわけではありません。日本語のサービスサイトでも、この言い換えのまま「暗号化 FAX」と掲げているところが少なくありません。
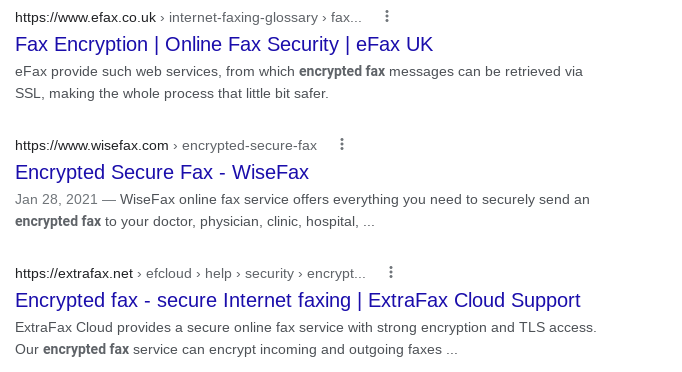
暗号化FAX?実際にはそうではありません
海外の代表的なオンライン FAX サービスの一つも、自社ヘルプページで同じ趣旨をはっきり書いています。
InterFAXシステムを通じて送信されるメッセージのセキュリティは、メールを暗号化することで強化できます。これはサーバーからFAX機自体へのFAX送信を暗号化するものではありませんが、コンピュータからサーバーへの転送中にメッセージの内容を保護します。- upland InterFAX
実際には、メールを署名および暗号化する機能は長い間存在し、ほとんどの最新メールクライアントで利用可能であるにもかかわらず、ほとんどのメールも暗号化されていません。
ただし、この欠点を軽減しているのは、今日のほとんどのメールサーバーが相互間でTLSを「話す」という事実で、これによりメール送信の盗聴や改ざんが事実上不可能になっています。
人的要因
フィッシング
攻撃者はFAX機よりもメールを好みます。FAX機はフィッシング)に対して即座に影響を受けにくいためです。悪意のあるハッカーにとって、FAXに対するメールの利点は、危険な添付ファイルを開くようユーザーを騙すことで目的を達成できることです。
この意味で、攻撃者がマルウェアでユーザーを感染させるにはメールを使用する方が簡単です。しかし、メールとは異なり、FAX機には外部からメッセージを収集するメールボックスがありません。また、電子的に保存されていても、受信FAXは知識のある人が手動でストレージに転送する必要があります。これは攻撃や脅威に対する追加の保護層と考えることができます。
スプーフィング
メールスプーフィングは、攻撃者がメールメッセージの「差出人」フィールドを変更して、別の人から来たように見せかける技術です。通常、これは詐欺やフィッシングなどの犯罪目的で使用されます。これは軽減できますが、なりすまされた当事者がメールサーバー(より具体的にはDNSサーバー)を正しく設定することに依存します。
同様に、FAXでもスプーフィングが可能です。FAXの文脈では、スプーフィングは2つのことを意味する場合があります。
- 実際の送信者以外の送信者を表示するふりをするFAXヘッダー(CSID)を送信する。
- 偽の発信者IDでFAXを送信する。これにはより深い電話設定へのアクセスが必要です。
FAXヘッダー(CSID)スプーフィング
FAXは受信側にヘッダーを送信するように設定できます。ヘッダーは何でも含めることができる長いテキストですが、通常は送信日時、FAXの送信元番号、送信者名、その他の情報を表示します。Canonのユーザーマニュアルでは次のように表示されています。
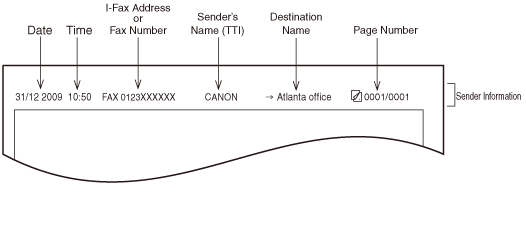
画像:Canon
FAX受信者がFAXの真正性を確認するために依存する可能性のある送信者のFAX番号と名前は、送信FAX機の通常の設定で簡単に変更でき、FAX確認を検証には信頼できないものにしています。
偽造
メールとFAXの両方の内容を偽造することは非常に簡単です。しかし、FAXが送信者に関する手がかりを比較的少ししか提供しないのに対し、メールは到着するまでにたどった経路に関する豊富な情報を提供します。また、メールが偽造されたと言えなくても、送信者の評判がその真偽の可能性についてのヒントを与えることがよくあります。
FAXを偽造するのは、どんな画像編集ソフトでも簡単にできます。企業のレターヘッドへのアクセスはインターネットを通じて簡単に得られ、あとは詳細を記入するだけです。署名のためにFAXで送られた文書を受け入れるという人々の信頼は、この点でかなり素朴です。これが完了すると、上記のような適切なFAXヘッダースプーフィングを行うようにFAX機の設定を構成することも簡単です。これにより、受信者は常識以外に文書が本物か偽物かを判断する情報がほとんどなくなります。
ある意味では、メールを偽造するのも同様に簡単です。ただし、届いたメールにはヘッダーが付いており、経路や送信元をたどる材料になる大量のメタデータが残ります。実際のヘッダーを開くと、次のように読み取ることができます。
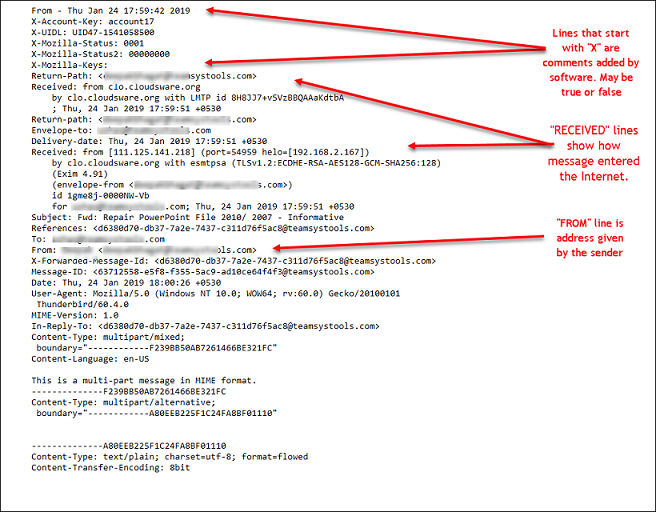
結論
両方が攻撃にさらされる前提に立てば、「FAX の方がメールより安全」「メールの方が FAX より安全」と一言で断じることはできません。個人情報保護法の運用も、この結論と整合しています。ガイドラインは特定の媒体を推奨せず、宛先の確認、誤送信の防止、記録の保管を含む「取り扱いの体制」を求めているだけです。手段の選択は、扱う情報の重さと、送信側・受信側それぞれの運用習熟度で決めるべきものです。
もし FAX を選ぶなら、宛先番号の事前確認、送付状での機密指定、送信結果レポートの保存、そして共有 FAX 機の設置場所の管理まで含めて設計してください。オンライン FAX を使えば、少なくとも送信結果レポートの紛失リスクと、共有 FAX 機の受信トレイに書類が放置されるリスクは切り離すことができます。それ自体は「暗号化 FAX」ではありませんが、運用上の穴を確実に一つ減らします。
参考文献